KI-Integration: Datenschutz und Sicherheit systematisch prüfen
Von Martin Feld · Veröffentlicht am · Aktualisiert am
Wie Unternehmen Datenflüsse, Anbieter, Zugriffe und regulatorische Pflichten vor einer KI-Integration prüfen und daraus angemessene Schutzmaßnahmen ableiten.
KI-Anwendungen greifen in bestehende Daten- und Prozesslandschaften ein. Deshalb sollten Unternehmen vor einer Integration klären, welche Informationen verarbeitet werden, welche Parteien beteiligt sind und welche Folgen ein Fehler oder Missbrauch hätte. Datenschutz und Informationssicherheit sind dabei keine pauschalen Produkteigenschaften, sondern hängen vom konkreten Anwendungsfall, der Konfiguration und dem Betrieb ab.
Dieser Beitrag zeigt einen organisatorischen Prüfpfad für Entscheider, IT-, Datenschutz- und Prozessverantwortliche. Er ersetzt keine rechtliche Beratung oder technische Sicherheitsprüfung im Einzelfall.
Zuerst den konkreten Datenfluss verstehen
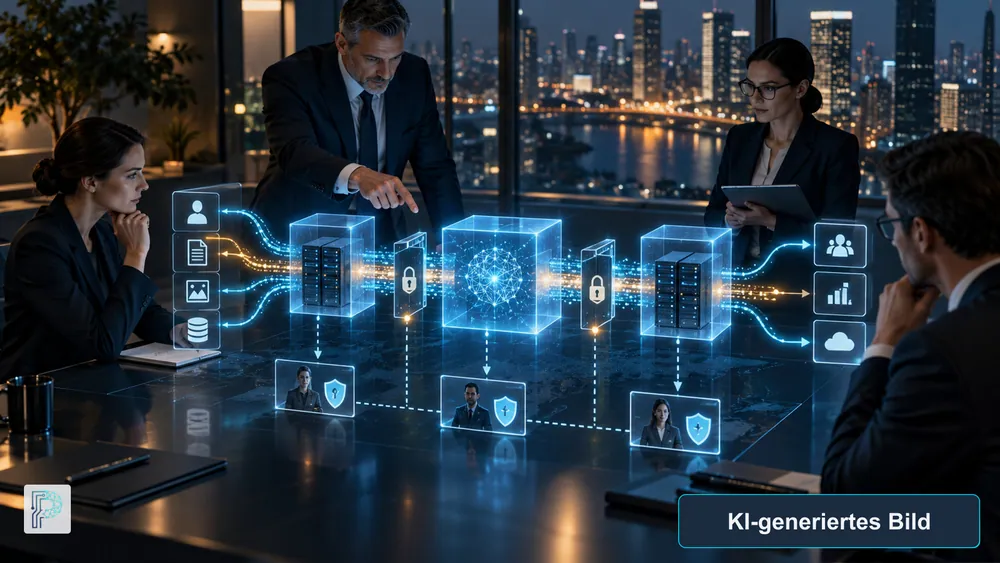
Eine belastbare Prüfung beginnt nicht beim Produktnamen, sondern beim vorgesehenen Prozess. Für jeden Anwendungsfall sollten mindestens folgende Fragen beantwortet werden:
- Welche Eingaben, Ausgaben, Protokolle und Metadaten entstehen?
- Enthalten sie personenbezogene, vertrauliche oder anderweitig schutzbedürftige Informationen?
- Welche internen Stellen, Anbieter und Unterauftragnehmer erhalten Zugriff?
- Wo werden Daten verarbeitet und gespeichert, und welche Löschfristen gelten?
- Werden Eingaben oder Ausgaben zur Verbesserung oder zum Training von Modellen verwendet?
- Welche Schnittstellen verbinden das KI-System mit internen Anwendungen?
Diese Bestandsaufnahme macht Abhängigkeiten sichtbar und bildet die Grundlage für Rollen, Verträge und Schutzmaßnahmen. Sie sollte bei neuen Funktionen, Anbietern oder Datenarten aktualisiert werden.
Datenschutz: Pflichten hängen von Verarbeitung und Rolle ab
Sobald personenbezogene Daten verarbeitet werden, gelten die Grundsätze der DSGVO. Dazu zählen insbesondere Rechtmäßigkeit, Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit. Die EU-Kommission fasst diese Grundsätze und Betroffenenrechte zusammen; maßgeblich bleibt der Text der Verordnung (EU) 2016/679.
Vor dem Einsatz sind die Rollen der Beteiligten und eine geeignete Rechtsgrundlage zu bestimmen. Nutzt ein Dienstleister personenbezogene Daten im Auftrag, muss der Verantwortliche einen Anbieter mit ausreichenden Garantien auswählen und die Verarbeitung vertraglich regeln. Die EU-Kommission erläutert die Anforderungen an Auftragsverarbeiter. Allgemeine Werbeaussagen eines Anbieters belegen diese Prüfung nicht.
Auch die Annahme, ein KI-Modell sei grundsätzlich anonym, ist nicht tragfähig. Nach der Stellungnahme 28/2024 des Europäischen Datenschutzausschusses ist dies anhand des jeweiligen Modells und der Wahrscheinlichkeit einer Identifizierung oder Extraktion personenbezogener Daten im Einzelfall zu bewerten.
Datenschutz-Folgenabschätzung risikobasiert prüfen
Eine Datenschutz-Folgenabschätzung ist nicht für jedes KI-Projekt automatisch vorgeschrieben. Nach Artikel 35 DSGVO wird sie erforderlich, wenn eine Form der Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Die Prüfung sollte vor Beginn der Verarbeitung erfolgen und insbesondere Zweck, Notwendigkeit, Verhältnismäßigkeit, Risiken und Abhilfemaßnahmen abdecken.
Drittlandtransfers nicht auf den Serverstandort verkürzen
Bei externen Diensten genügt die Frage „EU-Server oder nicht?“ nicht. Unternehmen müssen die tatsächlichen Übermittlungen einschließlich Supportzugriffen und Unterauftragnehmern nachvollziehen. Für Übermittlungen personenbezogener Daten außerhalb des Europäischen Wirtschaftsraums sieht die DSGVO unterschiedliche Instrumente vor, darunter Angemessenheitsbeschlüsse und Standardvertragsklauseln. Die EU-Kommission gibt einen Überblick über die Übermittlungsmechanismen. Welcher Mechanismus trägt und welche zusätzlichen Maßnahmen erforderlich sind, ist für den konkreten Transfer zu prüfen.
Informationssicherheit über den gesamten Lebenszyklus planen
Die Sicherheitsbetrachtung umfasst mehr als den Schutz der Eingabemaske. Das BSI empfiehlt für generative KI in Organisationen, Risiken systematisch zu bewerten und technische sowie organisatorische Maßnahmen am jeweiligen Einsatz auszurichten.
Für die Praxis sind insbesondere diese Prüffelder relevant:
- Identitäten, Rollen und minimale Berechtigungen,
- Schutz der Daten bei Übertragung und Speicherung,
- Trennung von Entwicklungs-, Test- und Produktivdaten,
- Protokollierung, Überwachung und geregelte Behandlung von Vorfällen,
- Absicherung von Schnittstellen und angebundenen Datenquellen,
- Prüfung von Ein- und Ausgaben sowie Grenzen automatisierter Aktionen,
- geregelte Änderungen, Updates, Anbieterwechsel und Außerbetriebnahme.
Pseudonymisierung oder Anonymisierung kann Risiken senken, ist aber keine bloße Bezeichnung: Die Wirksamkeit muss zum Datenbestand und möglichen Zusatzinformationen passen. Ebenso ist lokaler Betrieb nicht automatisch sicherer als ein Cloud-Dienst. Entscheidend sind Bedrohungsmodell, Architektur, Konfiguration und betriebliche Fähigkeiten.
EU AI Act: Rolle und Verwendungszweck einordnen
Der EU AI Act ergänzt bestehende Datenschutz- und Sicherheitsanforderungen. Welche Pflichten gelten, hängt unter anderem davon ab, ob eine Organisation Anbieter oder Betreiber eines KI-Systems ist und wofür das System eingesetzt wird. Seit dem 2. August 2026 gelten große Teile der Verordnung; Transparenzpflichten können beispielsweise interaktive KI-Systeme oder bestimmte KI-generierte Inhalte betreffen. Die Regeln für bestimmte Hochrisiko-Anwendungen nach Anhang III gelten nach der aktuellen Fassung ab dem 2. Dezember 2027, für in regulierte Produkte eingebettete Systeme ab dem 2. August 2028. Die EU-Kommission dokumentiert Risikostufen und Anwendungsfristen.
Eine allgemeine Kategorie wie „Chatbot“ oder „Dokumentenanalyse“ reicht für die Einstufung nicht aus. Ausschlaggebend sind Verwendungszweck, betroffene Personen, Entscheidungswirkung und die konkrete Rolle der Organisation. Für die vertiefte regulatorische Einordnung verweist der Beitrag zur KI-Governance und zum EU AI Act auf Rollen, Risikoklassen und Governance-Strukturen.
Ein überprüfbarer Ablauf für KI-Integrationen
Ein schlankes Verfahren kann Sicherheit und Nachvollziehbarkeit verbinden:
- Anwendungsfall und Verantwortliche festlegen: Zweck, Nutzergruppen, Systemgrenzen und Entscheidungskompetenzen dokumentieren.
- Daten und Beteiligte erfassen: Eingaben, Ausgaben, Speicherorte, Empfänger, Unterauftragnehmer und Schnittstellen abbilden.
- Recht und Risiko bewerten: DSGVO-Rollen, Rechtsgrundlage, Verträge, Drittlandtransfer, mögliche DSFA, AI-Act-Rolle und weitere Fachvorgaben prüfen.
- Maßnahmen auswählen: Zugriffe, Datenminimierung, technische Absicherung, menschliche Kontrolle, Protokollierung und Vorfallwege am Risiko ausrichten.
- Vor Freigabe testen: Schutzmaßnahmen, Fehlerfälle und Grenzen mit realistischen, aber geeigneten Testdaten prüfen.
- Betrieb überwachen: Änderungen an Modellen, Funktionen, Datenflüssen und Vertragsbedingungen in einen erneuten Review einbeziehen.
Für erlaubte Werkzeuge und Handlungsregeln im Arbeitsalltag ist ergänzend ein KI-Nutzungsleitfaden sinnvoll. Geht es um die konkrete Analyse von Datenflüssen, Risiken und Schutzmaßnahmen einer Integration, führt die Leistung Datenschutz- und Sicherheitskonzept für KI-Integrationen den nächsten Schritt aus.
Quellen und Stand
- Verordnung (EU) 2016/679 (DSGVO)
- Europäischer Datenschutzausschuss: Stellungnahme 28/2024 zu KI-Modellen
- EU-Kommission: Regeln für internationale Datenübermittlungen
- EU-Kommission: AI Act und Anwendungsfristen
- BSI: Sichere generative KI in Organisationen und Unternehmen
Stand der Rechts- und Quellenprüfung: 26. September 2026. Die Einordnung eines konkreten Systems erfordert weiterhin eine rechtliche und technische Einzelfallprüfung.
Fazit
Eine sichere KI-Integration entsteht nicht durch ein einzelnes Gütesiegel. Unternehmen brauchen einen nachvollziehbaren Zusammenhang zwischen Anwendungsfall, Datenfluss, rechtlicher Rolle, technischem Risiko und Schutzmaßnahme. Wer diesen Prüfpfad vor der Freigabe etabliert und bei Änderungen wiederholt, schafft eine belastbare Grundlage für den Betrieb – ohne pauschale Sicherheits- oder Compliance-Versprechen.
Häufig gestellte Fragen
Vom Wissen zur Umsetzung
Sie möchten dieses Thema in Ihrem Unternehmen angehen? Wir unterstützen Sie mit maßgeschneiderter Beratung und Umsetzung.
Angebot ansehen