KI-Agenten absichern: Werkzeuge, Rechte und Aktionen prüfen
Von Martin Feld · Veröffentlicht am
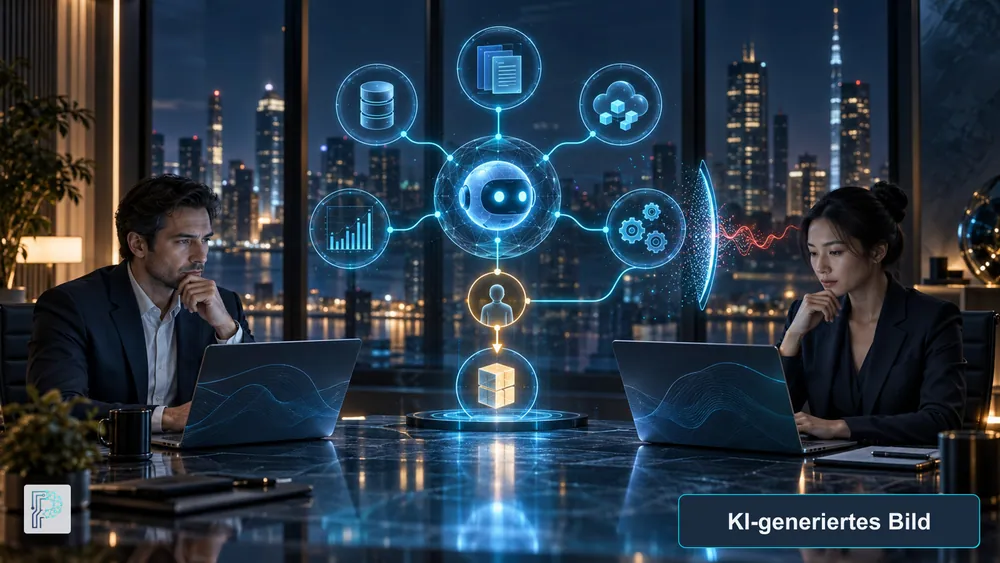
Wie Unternehmen Agenten mit Werkzeugzugriff vor dem Einsatz auf manipulierte Eingaben, übermäßige Rechte und riskante Aktionen prüfen.
Ein KI-Agent, der nur einen Textentwurf erstellt, hat andere Risiken als ein System, das Dateien lesen, Datensätze ändern oder Nachrichten versenden kann. Sobald ein Modell Werkzeuge aufrufen oder Aktionen auslösen darf, müssen Unternehmen neben der Antwortqualität auch Rechte, Grenzen und Freigaben prüfen. Das OWASP GenAI Security Project veröffentlichte im Dezember 2025 eine eigene Top-10-Übersicht zu Risiken agentischer Anwendungen. Sie bietet einen Sicherheitsrahmen, ist aber keine verbindliche Norm.
Was sich mit Werkzeugzugriff ändert
Ein Agent kann Schritte planen, Daten aus mehreren Quellen abrufen und Werkzeuge in einer Folge nutzen. Damit kann ein Fehler über die einzelne Antwort hinaus Folgen haben: Ein manipulierter Inhalt könnte eine Aktion beeinflussen, ein zu weitreichendes Konto könnte mehr Daten zugänglich machen als nötig oder eine falsch verstandene Anweisung eine unerwünschte Änderung auslösen.
OWASP hebt bei agentischen Anwendungen unter anderem das Hijacking des Agentenverhaltens, den Missbrauch von Werkzeugen und Identitäts- beziehungsweise Berechtigungsrisiken hervor. Die OWASP Top 10 for Agentic Applications for 2026 wurde am 9. Dezember 2025 veröffentlicht und stützt sich laut Projektseite auf eine globale Begutachtung mit mehr als 100 Fachleuten. Nutzen Sie sie als Ausgangspunkt für die eigene Bedrohungsanalyse, nicht als vollständigen Nachweis der Sicherheit.
Werkzeuge und Rechte auf den Zweck begrenzen
Listen Sie für den geplanten Einsatz alle Werkzeuge, Datenquellen und möglichen Aktionen auf. Fragen Sie bei jedem Eintrag: Ist diese Fähigkeit für die Aufgabe erforderlich? Welche Identität wird verwendet? Kann das Werkzeug Daten nur lesen oder auch verändern? Welche Bereiche und Nutzer sind erreichbar?
Vergeben Sie nur die für den konkreten Zweck nötigen Rechte. Trennen Sie möglichst lesende und schreibende Zugriffe und begrenzen Sie den Umfang, auf den ein Agent zugreifen kann. Ein Agent sollte nicht mehr Handlungsspielraum erhalten, nur weil eine Funktion technisch verfügbar ist.
Menschliche Freigabe bei folgenreichen Aktionen
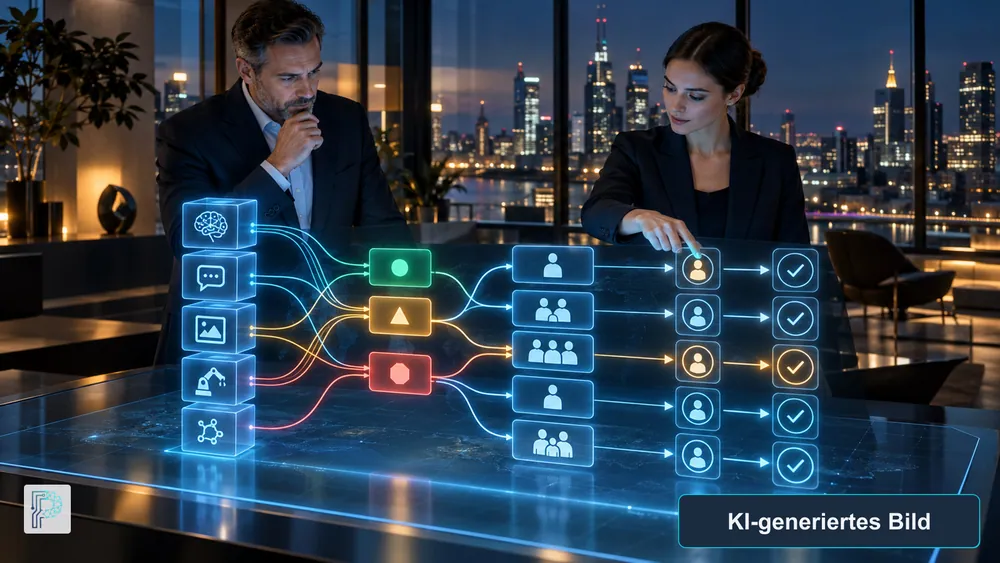
Legen Sie fest, welche Schritte automatisch ausgeführt werden dürfen und wo eine Person bestätigen muss. Eine Freigabe ist besonders zu prüfen, wenn Aktionen externe Empfänger, finanzielle oder rechtliche Folgen, Änderungen an produktiven Daten oder schwer rückgängig zu machende Auswirkungen haben können. Die prüfende Person braucht ausreichend Kontext, um die Aktion beurteilen und ablehnen zu können.
Planen Sie außerdem einen sicheren Abbruch: Wie lässt sich ein Lauf stoppen, ein Zugriff entziehen oder eine fehlerhafte Änderung rückgängig machen? Wer wird informiert? Diese Fragen gehören in den Prozessentwurf und sollten nicht erst nach einem Vorfall beantwortet werden.
Manipulierte Eingaben in Tests einbeziehen
Agenten können Informationen aus Dokumenten, E-Mails, Webseiten oder anderen externen Quellen aufnehmen. Behandeln Sie solche Inhalte als potenziell nicht vertrauenswürdig. Ein Testset sollte daher nicht nur normale Aufgaben enthalten, sondern auch Anweisungen in abgerufenen Inhalten, widersprüchliche Informationen, fehlende Rechte und unerwartete Werkzeugantworten.
Prüfen Sie, ob der Agent bei solchen Fällen sensible Informationen preisgibt, unerlaubte Werkzeuge nutzt oder ohne notwendige Freigabe eine Aktion ausführt. OWASP beschreibt in seiner Orientierung unter anderem Angriffe auf Agentenverhalten und Werkzeugmissbrauch. Die konkreten Schutzmaßnahmen hängen jedoch von Architektur, Modell, Werkzeugen und Einsatzumgebung ab.
Änderungen erneut bewerten
Neue Werkzeuge, Berechtigungen, Modelle, Datenquellen oder Aufgaben können das Risikoprofil verändern. Definieren Sie solche Änderungen als Auslöser für erneute Tests und Freigaben. Dokumentieren Sie dabei die erwarteten Aktionen, verbotenen Aktionen, Prüfergebnisse und offenen Risiken.
Für die übergeordnete Einordnung von Architektur, Kontrolle und Betrieb bietet sich der Beitrag Skalierbare KI im Unternehmen an. Wenn der Agent auf interne Dokumente zugreift, ergänzt RAG-Assistenten für Unternehmenswissen die Betrachtung von Quellen und Abrufrechten. Der Workshop Skalierbare KI-Architektur & Betrieb verstehen behandelt Entscheidungsfragen rund um Kontrolle und Betriebsverantwortung.
Quelle und Recherche-Stand
- OWASP Top 10 for Agentic Applications for 2026, OWASP GenAI Security Project, veröffentlicht am 9. Dezember 2025. Fachliche Orientierung zu Sicherheitsrisiken autonomer und agentischer Systeme, darunter Angriffe auf Agentenverhalten, Werkzeugmissbrauch und Berechtigungsrisiken.
Recherche-Stand: 8. Oktober 2026. Die OWASP-Übersicht ist eine Community-Sicherheitsressource und keine Norm oder Garantie; die Sicherheitsprüfung muss auf den konkreten Agenten zugeschnitten sein.
Vom Wissen zur Umsetzung
Sie möchten dieses Thema in Ihrem Unternehmen angehen? Wir unterstützen Sie mit maßgeschneiderter Beratung und Umsetzung.
Angebot ansehen